AVG2
Ihr digitaler Partner für die Gesundheitsausbildung
AVG steht für "Ausbildungsverpflichtung nicht-universitärer Gesundheitsberufe". Die Revision 2, eine umfassende Überarbeitung aus dem Jahr 2021, ermöglicht es Ihnen, Gesundheitsbetriebe Ihres Kantons zu erfassen und deren nicht-universitäre Ausbildungen effizient zu verwalten. Dadurch lässt sich das Ausbildungspotential präzise ermitteln.
Daten können sowohl von berechtigten Mitarbeitern medizinischer Einrichtungen – wie Krankenhäusern und Pflegeeinrichtungen – als auch von kantonalen Verantwortlichen eingegeben werden. Diese Daten dienen unter anderem der Berechnung von Subventionen oder Strafzahlungen, der Steuerung von Prozessen und der Überwachung von Fristen.
Mit AVG2 überprüfen und validieren Sie ihre Grundversorgungsplanung anhand von tatsächlichen Ausbildungsleistungen.
Die Erfassung von Abschlüssen und Ausbildungen erfolgt einmalig. Änderungen können pro Jahr flexibel verwaltet werden, sodass Ihre Daten stets aktuell sind.
AVG2 ist eine webbasierte Lösung und erfordert keine Installation. Die Anwendung ist mit jedem modernen Browser kompatibel.
Seit über zehn Jahren entwickeln wir die AVG-Applikation in enger Zusammenarbeit mit dem Kanton Bern. Inzwischen haben sich auch die Kantone Wallis, Solothurn und Luzern für AVG2 entschieden – und neu dürfen wir den Kanton St. Gallen in der AVG2-Familie begrüssen.
AVG2 bietet Ihnen vollständige Flexibilität und wird bei Bedarf individuell an Ihre Anforderungen angepasst.

Cockpit
Ihr Echtzeit-Dashboard in AVG2

Dokumentengenerierung
Effiziente Dokumentengenerierung mit AVG2
AVG2 ermöglicht das effiziente Erstellen von Entwurfs- und definitiven Verfügungen sowie Vereinbarungen, basierend auf den erfassten Daten der Leistungserbringer. Die Dokumentenerstellung kann sowohl für mehrere Betriebe gleichzeitig als auch individuell pro Betrieb durchgeführt werden.
Standardmässig unterstützt AVG2 die folgenden individuell konfigurierbaren Prozesse:
- Ausbildungsverfügung / Leistungsvereinbarung
- Schlussabrechnung
- Ausgleichszahlung (bei Nichterreichen der verfügten Leistungen)
- Busse bei ausbleibender Datenerfassung durch Leistungserbringer
Die Dokumente werden auf Basis von Microsoft Word-Vorlagen erstellt, die jährlich in der Applikation verwaltet werden können. Bei Bedarf erweitern wir die Funktionalitäten der Prozesse jederzeit nach Ihren Wünschen.

Datenintegrität
Gesicherte Datenintegrität mit AVG2
AVG2 sichert die Integrität der von den Leistungserbringern erfassten Daten durch eine lückenlose Historisierung. Änderungen und Korrekturen sind dadurch für alle beteiligten Parteien, sowohl für Leistungserbringer als auch für kantonale Mitarbeiter, jederzeit nachvollziehbar.
Unfertige Datensätze können gespeichert und später vervollständigt oder freigegeben werden, was den Status jedes Datensatzes transparent macht. Auch trägt eine umfangreiche Validierung dazu bei, dass fehlerhafte Eingaben minimiert werden.
Zusätzlich erkennt AVG2 automatisch signifikante Abweichungen in den Jahresdaten der Leistungserbringer und erlaubt eine eigenständige Festlegung von Toleranzgrenzen pro Jahr. Für jede Ausbildung lässt sich zudem konfigurieren, ob ein Nachweis der Leistungserbringung erforderlich ist, welcher dann vom Leistungserbringer hochgeladen werden kann.

Flexibilität
Flexibilität nach Mass
AVG2 bietet Ihnen eine Vielzahl an Einstellungsmöglichkeiten, um die Anwendung perfekt an Ihre individuellen Bedürfnisse anzupassen. Diese Anpassungen können Sie jährlich eigenständig vornehmen, um sicherzustellen, dass die kantonalen Vorgaben für jedes Jahr präzise umgesetzt werden.
Sie haben die Kontrolle: Verwalten Sie die Ausbildungen eigenhändig und legen Sie die notwendigen Berechnungsgrundlagen fest. Mit AVG2 bleiben Sie flexibel und effizient.

Auswertungen
Umfassender Einblick mit AVG2

Dokumentenmanagement
Dokumentenmanagement in AVG2
Teilen Sie Dokumente in AVG2 gezielt: Entweder intern mit den kantonalen Verantwortlichen, mit allen Leistungserbringern oder exklusiv pro Leistungserbringer. AVG2 unterstützt diese differenzierte Dokumentenverteilung durch verschiedene Dokumentenablagen, um den unterschiedlichen Anforderungen gerecht zu werden.
Dokumente, die für alle Leistungserbringer relevant sind, können zentral in der allgemeinen Dokumentenablage hinterlegt werden. Spezifische Dokumente, die nur für einzelne Leistungserbringer bestimmt sind, können direkt in deren individuelle Ablage hochgeladen werden. So stellen Sie sicher, dass alle Beteiligten stets Zugriff auf die für sie relevanten Informationen haben.

Mehrsprachigkeit
Mehrsprachigkeit in AVG2

Benutzerhilfe
Benutzerhilfe in AVG2

Aufgabenmanagement
Aufgabenmanagement in AVG2

Berechtigungen
Flexibel und sicher mit AVG2
Releases
Kommende Releases in AVG2
Technologie
Technologie in AVG2
| Komponente | Technologie |
|---|---|
| Plattform | .NET 10 |
| Frontend | Blazor WebAssembly (WASM) |
| Backend | ASP.NET Core Web API |
| Datenbank | Microsoft SQL Server 2022 |
| Containerisierung | Docker Images |
| Container Registry | Azure Container Registry |
| Aspekt | Technologie |
| SBOM Generierung | CycloneDX |
| Vulnerability Management | Dependency-Track |
| Authentisierung | OpenID Connect |
| Autorisierung | Eigene Implementation über Datenbank |
| Element | Technologie |
| CSS Framework | Bootstrap |
| Komponentenlibrary | Telerik UI for Blazor |
Hinweis: OpenID Connect wird ausschliesslich als Protokoll für die Anbindung an einen bestehenden Identity Provider des Kunden verwendet. Ein Authorization Server ist nicht Bestandteil des Lieferumfangs, kann jedoch bei Bedarf durch uns konzipiert, integriert oder konfiguriert werden. Die Anbindung an gängige Anbieter wie AGOV oder SwissID ist grundsätzlich möglich und wurde bereits erfolgreich realisiert.
Architektur
Architektur von AVG2
Die Kapitel «Architektur», «Datenflüsse» und «Sicherheit» beschreiben AVG2 als Produkt. Betrieb und Infrastruktur liegen beim jeweiligen Betreiber. Die eingesetzten Technologien finden Sie im Kapitel «Technologie».
Alle Kantone erhalten dasselbe Docker-Image. Jeder Kanton hat eine eigene Installation mit eigener Datenbank, Unterschiede zwischen den Kantonen werden über Konfiguration gesteuert. Zwischen den Kantonen gibt es keine gemeinsamen Daten.
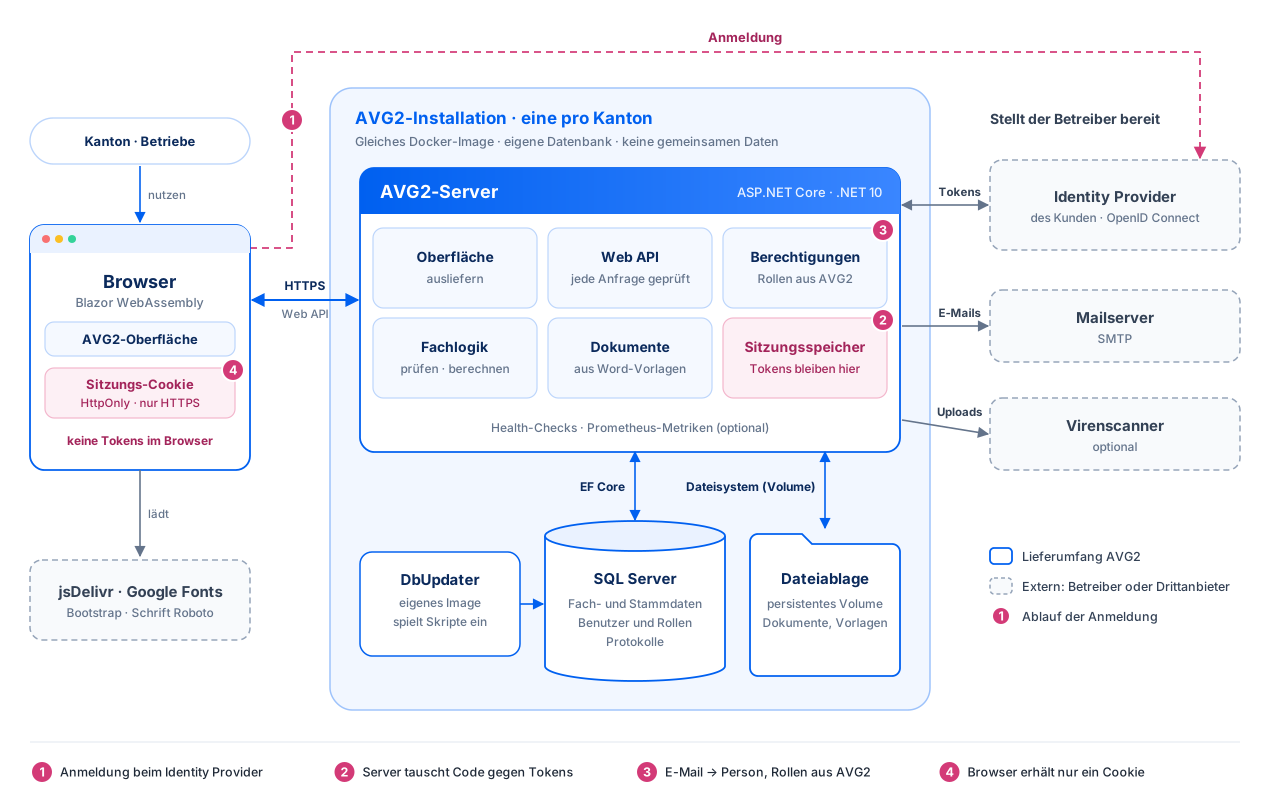
Bausteine
| Baustein | Aufgabe |
|---|---|
| Browser | Die Oberfläche ist eine Blazor-WebAssembly-Anwendung, die im Browser läuft. Im Browser liegen keine Zugriffstokens, die Sitzung läuft über ein Cookie (siehe Kapitel «Sicherheit»). Zusätzlich lädt der Browser Bootstrap (CSS, JavaScript, Icons) vom CDN jsDelivr mit Subresource Integrity und die Schrift Roboto von Google Fonts. |
| Server | ASP.NET Core (.NET 10). Der Server liefert die Oberfläche aus und stellt die Web API bereit. Die Fachlogik, die Berechtigungsprüfung und die Dokumenterzeugung laufen auf dem Server. |
| Datenbank | Microsoft SQL Server, Zugriff über Entity Framework Core. |
| Dateiablage | Hochgeladene Dokumente, erzeugte Dokumente und Vorlagen liegen in einer Dateiablage (persistentes Volume), die Metadaten in der Datenbank. Benutzer greifen nur über die API auf Dateien zu, nie direkt auf die Ablage. |
| Dokumenterzeugung | Verfügungen und weitere Dokumente erzeugt der Server aus Word-Vorlagen (.dotx). |
Externe Systeme
Folgende Systeme stellt der Betreiber bereit:
- Identity Provider des Kunden (OpenID Connect) für die Anmeldung
- Mailserver (SMTP) für Benachrichtigungen
- optional einen Virenscanner, der Uploads vor dem Speichern prüft
Auslieferung und Betrieb
- Datenbankänderungen werden als versionierte SQL-Skripte ausgeliefert und mit dem Werkzeug DbUpdater eingespielt, das als eigenes Image mitgeliefert wird.
- Health-Checks melden Start, Lauffähigkeit (Liveness) und Datenbankverbindung. Optional steht ein Prometheus-Endpunkt für Metriken zur Verfügung.
- Für Kubernetes liefern wir ein Helm-Chart mit.
Datenflüsse
Datenflüsse in AVG2
Anmeldung und Benutzer
Die Anmeldung führt vom Browser über den Identity Provider des Kunden zum AVG2-Server. Der Server erhält vom Identity Provider die E-Mail-Adresse der Person und ordnet sie der in AVG2 erfassten Person zu. Rollen und Berechtigungen kommen aus AVG2, nicht vom Identity Provider.
Wer welche Benutzer erfasst und verwaltet, beschreibt der Abschnitt «Berechtigungsverwaltung» im Kapitel «Sicherheit». Wer sich beim Identity Provider anmeldet, ohne in AVG2 erfasst zu sein, erhält keine Rolle und damit keinen Zugriff.
Erfassung, Verarbeitung und Ausgabe
| Schritt | Beteiligte | Ablauf |
|---|---|---|
| Erfassung | Kantonale Mitarbeitende | pflegen Stammdaten, Einstellungen und Vorlagen und steuern die Prozesse |
| Erfassung | Betriebe (Ansprechpersonen, Datenlieferanten) | erfassen ihre Grundlagendaten (Kennzahlen wie Stellen, Stunden und Ausbildungsleistungen) und laden Nachweise hoch |
| Verarbeitung | AVG2-Server | prüft und berechnet die Daten, erzeugt daraus Dokumente und legt diese in der Dateiablage ab |
| Ausgabe | Betriebe | laden ihre Dokumente in AVG2 herunter, jeder Download wird protokolliert |
| Ausgabe | Mailserver des Betreibers | versendet Benachrichtigungen per E-Mail, jeder Versand wird protokolliert |
| Ausgabe | Kanton | nutzt Auswertungen in der Applikation |
Personendaten
Zu Benutzern speichert AVG2 Name, Vorname, E-Mail-Adresse, Sprache, Rollen und Zeitpunkt der letzten Anmeldung. Adresse und Telefon sind freiwillige Angaben und werden in der Regel nicht ausgefüllt. Für Auszubildende gibt es keine Felder für Personendaten, erfasst werden nur Kennzahlen. Hochgeladene Dokumente können je nach Inhalt Personendaten enthalten.
Sicherheit
Sicherheitsmechanismen in AVG2
Anmeldung und Sitzung
- Die Anmeldung läuft serverseitig über OpenID Connect mit dem Authorization Code Flow. Standardmässig nutzt AVG2 Pushed Authorization Requests, wenn der Identity Provider sie anbietet.
- Die Tokens bleiben auf dem Server im Sitzungsspeicher. Der Browser erhält nur ein Cookie mit einem Sitzungsschlüssel. Das Cookie ist HttpOnly und wird nur über HTTPS gesendet.
- Die Sitzung läuft nach Inaktivität ab (standardmässig nach 10 Minuten, durch den Betreiber einstellbar). Bei Aktivität verlängert sie sich.
- Beim Abmelden wird das Refresh-Token beim Identity Provider widerrufen.
- Die Zuordnung zur Person erfolgt über die E-Mail-Adresse aus dem Identity Provider. Voraussetzung ist, dass der Identity Provider verifizierte, eindeutige E-Mail-Adressen liefert. Dafür ist der Betreiber des Identity Providers verantwortlich.
Berechtigungsprüfung
- Der Server prüft jede API-Anfrage auf Anmeldung und Berechtigung. Ausgenommen sind nur wenige Endpunkte ohne geschützte Daten, etwa für An- und Abmeldung und Health-Checks. Massgebend ist die Prüfung auf dem Server, Prüfungen im Browser steuern nur die Anzeige.
- Jeder geschützte Endpunkt muss in der Berechtigungsverwaltung der Datenbank registriert sein. Anfragen an einen nicht registrierten Endpunkt werden abgelehnt.
- Rollen erhalten Berechtigungspakete mit einer Stufe: Lesen, Schreiben, erweitert oder Administration.
- Bei betriebsbezogenen Daten prüft der Server zusätzlich, ob die Person für diesen Betrieb berechtigt ist: über eine Rolle am Betrieb selbst oder an seiner Trägerschaft.
Berechtigungsverwaltung
Rollen und Berechtigungspakete richten wir ein. Kundenspezifische Anforderungen setzen wir bei Bedarf um. AVG2 unterscheidet zwei Rollentypen.
Rollentyp Betrieb
- Zu jedem Betrieb bzw. jeder Trägerschaft gibt es immer eine Ansprechperson. Sie ist dem Kanton offiziell bekannt und wird vom Kanton erfasst.
- Die Ansprechperson kann die Dateneingabe an Personen mit der Rolle Datenlieferant delegieren. Sie verwaltet selbst, welche Personen Zugriff auf die Applikation und auf ihren Betrieb haben.
- Für den Kanton bleibt die Ansprechperson massgebend: Sie prüft die Daten, gibt sie frei und ist für den Ablauf verantwortlich. Wie sie die Erfassung intern delegiert, liegt in ihrer Verantwortung.
- Eine Person kann mehreren Betrieben mit unterschiedlichen Rollen zugeordnet sein, z. B. bei Betrieb A als Ansprechperson und bei Betrieb B als Datenlieferant.
Rollentyp Applikation
Globale Rollen der Applikation:
- Systemadministrator: standardmässig der Support von itree, auf Wunsch auch der Kunde.
- Administrator: verantwortlich für die Konfiguration der Stammdaten.
- Sachbearbeiter: verantwortlich für die operativen Aufgaben. Oft gibt es keinen Sachbearbeiter, dann übernimmt der Administrator diese Aufgaben.
- Datenleser: Rolle für Audits.
Nutzung und inaktive Benutzer
AVG2 ist keine Applikation für die tägliche Arbeit. In der Regel fordert der Kanton die Leistungserbringer zu einem bestimmten Zeitpunkt auf, ihre Daten zu erfassen. Nach dem Erfassungszeitraum starten die Prozesse, daraus ergeben sich Rückfragen und Verfügungen. Benutzer melden sich deshalb oft monatelang nicht an, weil sie nichts aktiv tun müssen.
Ein automatisches Sperren inaktiver Benutzer ist darum nicht vorgesehen. Die Ansprechpersonen sind dem Kanton offiziell bekannt, dafür bestehen Meldeprozesse ausserhalb von AVG2. Personelle Wechsel werden deshalb organisatorisch geregelt, nicht in AVG2. Den Zeitpunkt der letzten Anmeldung sieht der Kanton in den Auswertungen.
Eingaben
- Alle Eingaben werden im Browser und auf dem Server mit denselben Regeln validiert. Der Server lehnt ungültige Daten auch dann ab, wenn der Browser umgangen wird.
- Textfelder mit HTML (z. B. E-Mail-Vorlagen, Hilfetexte) prüft der Server beim Speichern gegen eine Liste erlaubter Tags und Attribute. Die Liste ist in den Einstellungen anpassbar. Standardmässig enthält sie keine Skripte, keine eingebetteten Frames und keine Event-Handler. Links und Bildquellen sind nur mit sicheren Schemata erlaubt (z. B. https).
- Datenbankzugriffe laufen über Entity Framework Core mit parametrisierten Abfragen, auch beim Aufruf gespeicherter Prozeduren.
Dateien
- Die erlaubten Dateiendungen sind pro Dokumenttyp serverseitig festgelegt, nicht vom Browser.
- Optional prüft ein Virenscanner jeden Upload vor dem Speichern (siehe Kapitel «Architektur»).
- Lesen, Bearbeiten, Hochladen und Löschen sind pro Rolle und Dokumenttyp berechtigt. Der Server prüft dies bei jedem Zugriff, beim Download zusätzlich mit Bezug auf den Betrieb.
- Jeder Download eines Dokuments wird mit Person, Rolle und Zeitpunkt protokolliert. Ausgenommen sind Word-Vorlagen.
Nachvollziehbarkeit
- Die Stammdaten und die Daten der Betriebe speichern, wer sie wann erfasst und zuletzt geändert hat.
- Die Grundlagendaten der Betriebe werden mit Status und Begründung historisiert.
- Stammdaten werden pro Jahr eingefroren. Eingefrorene Jahre lassen sich nicht ohne Weiteres bearbeiten. Das ist gewollt: Spätere Änderungen wirken nicht rückwirkend auf frühere Jahre (Regressionssicherheit). Frühere Verfügungen und Abrechnungen bleiben damit nachvollziehbar.
- Ein Applikationsprotokoll (Serilog) schreibt in die Datenbank und als JSON auf die Konsole, mit einer Trace-ID pro Anfrage. Berechtigte Rollen sehen es in der Applikation.
- Der E-Mail-Versand wird mit Empfänger, Betreff, Status und auslösender Person protokolliert.
- Bei unerwarteten Fehlern erhält der Browser nur eine allgemeine, übersetzte Fehlermeldung. Die Details stehen nur im Protokoll.
Plattform
- Die TLS-Terminierung liegt beim Betreiber vor der Applikation.
- Mit dem Helm-Chart läuft der Container als Benutzer ohne Root-Rechte, ohne Privilege Escalation, ohne Linux-Capabilities, mit dem Seccomp-Profil RuntimeDefault und ohne Kubernetes-API-Token.
- Zugangsdaten (Datenbank, Identity Provider, SMTP) werden als Umgebungsvariablen bzw. Kubernetes-Secret übergeben, nicht im Image.
Abhängigkeiten
Für jedes Release erzeugen wir eine SBOM, die in Dependency-Track auf bekannte Schwachstellen geprüft wird (Werkzeuge siehe Kapitel «Technologie»). Die für AVG2 verantwortliche Person eines Kantons erhält Einsicht in unser Dependency-Track.
Dokumentation
Dokumentation zu AVG2
Die Übersicht zeigt, welche Dokumentation es zu AVG2 gibt, für wen sie bestimmt ist und wo sie zu finden ist.
| Dokumentation | Zielgruppe | Wo | Verantwortung |
|---|---|---|---|
| Benutzerdokumentation | Alle Benutzer | Mehrsprachige, kontextbezogene Hilfetexte, die der Kanton auf jeder Seite der Leistungserbringer hinterlegen kann | Kanton (Inhalt der Hilfetexte) |
| Administratordokumentation | Kantonale Mitarbeitende | Mehrsprachige, kontextbezogene Hilfetexte zu Stammdaten und Einstellungen in der Applikation. itree liefert einen Standardtext, den der Kanton anpassen und ergänzen kann | itree (Standardtext) und Kanton (eigene Anpassungen) |
| Release-Informationen | Kantonale Mitarbeitende | In der Applikation. Sie beschreiben die nicht-technischen Funktionsanpassungen jedes Releases | itree |
| Technische Dokumentation | Kantone, IT-Betrieb, Prüfer | Diese Seite, öffentlich: Kapitel «Technologie», «Architektur», «Datenflüsse» und «Sicherheit» | itree |
| Installation und Betrieb | IT-Betrieb | README des Helm-Charts auf Englisch, Deutsch und Französisch, im Chart-Paket enthalten | itree |
| Abhängigkeiten und Schwachstellen | Verantwortliche Person des Kantons | Dependency-Track von itree: SBOM jedes Releases mit bekannten Schwachstellen. Einsicht erhält die für AVG2 verantwortliche Person eines Kantons | itree |
| Schnittstellendokumentation | Kanton | Kantonsspezifische Schnittstellen sind Auftragsarbeiten. Ihre Dokumentation richtet sich nach der Beauftragung | Kanton, ggf. itree |
| Fachkonzept | itree | Vorhanden, intern klassifiziert und nicht öffentlich (Geschäftsgeheimnis) | itree |